

Modus Lowongan Kerja Palsu, Hacker Korea Utara Bobol 7.000 Dompet Kripto

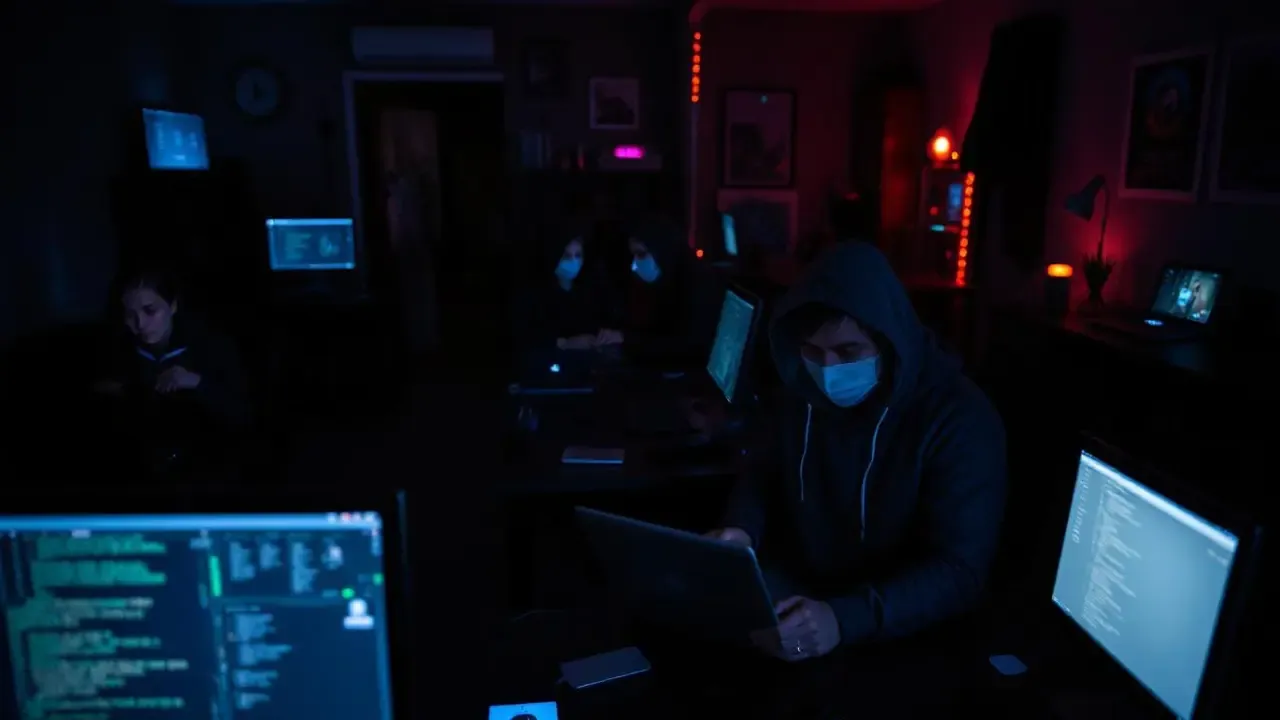
JAKARTA (Waspada.id): Tawaran pekerjaan yang terlihat profesional ternyata menjadi pintu masuk serangan siber yang dikaitkan dengan Korea Utara. Kelompok hacker tersebut disebut menggunakan modus rekrutmen kerja palsu untuk menyusup ke perangkat korban hingga mencuri aset kripto.
Serangan ini diperkirakan telah menginfeksi sedikitnya 30.000 komputer di lebih dari 100 negara. Dari serangan tersebut, saldo atau kredensial dari lebih 7.000 dompet kripto berhasil dicuri.
Dikutip dari CoinMarketCap, Senin (21/9/2026), peringatan mengenai serangan tersebut diterbitkan melalui advisori bersama pada 18 September 2026 oleh tujuh lembaga dari empat negara, termasuk FBI Amerika Serikat dan Badan Kepolisian Nasional Jepang.
Total dana yang mengalir keluar akibat serangan tersebut diperkirakan sedikitnya 1,7 miliar yen Jepang, setara sekitar US$10,71 juta.
Kelompok tersebut dikenal sebagai WaterPlum. Di industri keamanan siber, kelompok yang sama juga kerap disebut Contagious Interview, merujuk pada modus mereka yang memanfaatkan proses wawancara kerja untuk menginfeksi perangkat.
Serangan berlangsung sekitar Desember 2025 hingga Juli 2026. Karena menyasar pengguna yang menyimpan aset kripto sendiri, kerugian dapat langsung ditanggung korban.
Lowongan Kerja Jadi Pintu Masuk Hacker
Serangan WaterPlum bermula dari pesan yang terlihat seperti tawaran pekerjaan biasa. Pelaku menyamar sebagai perekrut dari perusahaan di sektor kecerdasan buatan, kripto, hingga NFT.
Target dihubungi melalui media sosial, situs lowongan kerja, platform gig, maupun marketplace pekerja lepas. Setelah korban merespons, proses rekrutmen dibuat menyerupai perekrutan normal, mulai dari pemeriksaan CV hingga wawancara video.
Dalam beberapa kasus, pelaku disebut menggunakan perangkat lunak AI untuk mengganti wajah saat wawancara. Setelah beberapa menit, kamera kemudian dimatikan dengan alasan masalah koneksi.
Setelah membangun kepercayaan korban, pelaku membawa proses rekrutmen ke tahap berikutnya, yakni tes teknis atau coding.
Korban diminta mengunduh dan menjalankan file dari platform pengembang atau repositori kode yang umum digunakan. File tersebut dapat diklaim sebagai bagian dari tugas atau digunakan untuk memperbaiki masalah pada aplikasi konferensi video.
Namun, file tersebut justru dapat menjadi kendaraan untuk memasukkan malware ke perangkat korban.
Begitu kode dijalankan, malware memperoleh akses ke perangkat korban dan dapat digunakan untuk mencuri data maupun kredensial.
Lima Malware Digunakan
Dalam advisori tersebut, lembaga keamanan menyebut sejumlah malware yang digunakan dalam serangan, termasuk BeaverTail, InvisibleFerret, OtterCookie, OtterCandy, dan StoatWaffle.
BeaverTail merupakan malware berbasis JavaScript yang disembunyikan dalam paket NPM. Sementara InvisibleFerret merupakan backdoor berbasis Python yang memberikan akses ke perangkat korban.
Ada pula OtterCookie yang dapat mencuri data sekaligus memberikan akses jarak jauh.
Sementara itu, StoatWaffle merupakan malware modular berbasis Node.js yang menggabungkan fungsi pemuat malware, pencuri kredensial, dan trojan akses jarak jauh.
StoatWaffle menjadi salah satu malware yang perlu diperhatikan karena menyamar sebagai folder proyek bertema blockchain.
Di dalamnya terdapat file konfigurasi Visual Studio Code yang telah dimanipulasi. Ketika folder dibuka dan ditandai sebagai tepercaya, kode berbahaya dapat berjalan secara otomatis.
Artinya, korban bahkan tidak selalu perlu menjalankan program secara sengaja.
Korban Bisa Kehilangan Akses Dompet Kripto
Setelah akses diperoleh, pelaku dapat mempertahankan koneksi ke perangkat, mencuri data, lalu mengirimkannya ke server yang digunakan untuk mengendalikan perangkat korban.
Bagi pengguna kripto, modus tersebut menjadi semakin berisiko karena kredensial yang dicuri dapat digunakan untuk mengakses aset digital yang tersimpan di perangkat.
Serangan WaterPlum menunjukkan bahwa ancaman terhadap pengguna kripto tidak selalu datang melalui platform perdagangan atau aplikasi dompet digital. Proses yang terlihat sederhana seperti menerima tawaran pekerjaan, mengikuti wawancara, hingga mengunduh materi tes coding juga dapat dimanfaatkan sebagai pintu masuk serangan siber.
Karena itu, file atau kode yang dikirim calon perekrut tetap perlu diperiksa secara hati-hati, terutama jika korban diminta menjalankan program, mengaktifkan pengaturan tertentu, atau menandai folder proyek sebagai tepercaya. (Lip6)



Discussion
Bagikan pemikiran dan pendapat Anda